İşgal mi, Hediye mi?
OccupySaaS ve Müşterek Olmayan Açıklığın Kısa Ömrü: BilişimSen Duyurusu Üzerinden Açık Kaynak, Lisans ve Örgüt Sorusu

Sevgili Genç Yoldaşlar,
Bugün BilişimSen'in hesabında kısa bir duyuru gördük. Konusu yeni bir girişimdi: OccupySaaS. Sloganı çarpıcı: "They laid us off. We're rebuilding their SaaS." Yani "Bizi kovdular, onların SaaS'ını yeniden yazıyoruz." Adını Occupy Wall Street'ten, "%99" dilini de oradan alıyor. Kovulan yazılımcıların, eski patronlarının ürünlerine (Auth0'a, Salesforce'a) birebir uyumlu, açık kaynaklı alternatifler yazdığını söylüyor.
İlk bakışta insanın içini ısıtan bir hikaye bu. Biz de ısındık. Sonra her zaman sorduğumuz üç soruyu sorduk: Kimin elinde? Kimin denetiminde? Kimin yararına? Yanıtlar o kadar iç açıcı çıkmadı.
Bu yazı OccupySaaS'a kötü niyet atfetmek için yazılmadı. Kodu yazanlar belki gerçekten kovulmuş, öfkesini üretime çevirmeye çalışan emekçiler. Yazının derdi başka: BilişimSen'in, arkasında örgüt olmayan, müşterek fikrini savunmayan, sermayenin el koymasına açık bir lisansla yayımlanmış bir girişimi "bizden biri" gibi duyurmasının neden sorunlu olduğunu anlatmak. Bir de bu tür girişimlerin neden çoğu zaman sönüp gittiğini ve müştereklerin neden bu kadar önemli olduğunu göstermek.
Önce Özet
- OccupySaaS ne? Ekim 2026'da kurulan anonim bir girişim. İki erken aşama projesi var: ZeroAuthy (Auth0 yerine) ve SalesCompel (Salesforce yerine). Kod Apache-2.0 lisanslı. Yapay zeka ajanlarıyla, kamuya açık API belgelerinden "temiz oda" yöntemiyle yazılıyor. GitHub'da toplam 78 yıldız ve 8 fork var.
- Kim yapıyor? Bilinmiyor. Sitede ad, kurul, tüzük ya da karar alma süreci yok. Bağışlar kişisel bir "Buy Me a Coffee" sayfasına gidiyor.
- Lisans neden önemli? Apache-2.0, kodu alıp kapatmaya ve kiralık hizmet olarak satmaya izin veriyor. Yani bugün "devlere karşı" yazılan kod, yarın aynı devlerin rafına konabilir. Müştereği koruyan bir lisans (AGPL gibi) seçilmemiş.
- Örgüt neden önemli? Arkasında kolektif yapı olmayan açık kaynak projeleri ya gönüllü yorgunluğuyla söner ya da bir şirket tarafından yutulur. Elastic, Redis, Terraform, xz-utils ve OpenSSL bunun yakın tarihli örnekleri.
- BilişimSen'in hatası ne? Bir sendika duyurusu, duyurulan şeye sınıfın onayını verir. Örgütsüz, anonim, sermayeye açık bir girişime bu onayı sormadan vermek, emekçiye "kurtuluş tek tek kod yazmaktan geçer" mesajı vermektir.
- Müşterek neden önemli? Müşterek açık olan şey demek değildir. Ortak sahiplenilen, ortak yönetilen ve ortak korunan şeydir. Açıklık yalnızca bir kapıdır. Müşterek ise kapıyı, evi ve evde kimin söz sahibi olduğunu birlikte tarif eder.
- Ne yapmalı? Bu tür girişimleri küçümsemeden ama ölçüt koyarak karşılamak gerekiyor: lisans, yönetişim, şeffaflık ve örgütle bağ.
OccupySaaS Ne Vaat Ediyor?
Önce hakkını verelim. OccupySaaS'ın sitesi derli toplu. İddiaları da boş değil.
- Koltuk başı fiyatlandırmaya itiraz ediyor. "Infrastructure shouldn't charge rent by the head." Yani "Altyapı kafa başı kira almamalı." Bu, SaaS ekonomisinin rantiye karakterini doğru gören bir cümle.
- Kilitlenmeye (lock-in) saldırıyor. Mevcut kodun değiştirilmeden çalışmasını hedefliyor. Bir müşterinin Auth0'dan çıkmasının önündeki asıl engel yazılım değil, geçiş maliyeti. Bu engele nişan alıyor.
- İşten çıkarmalarla bağ kuruyor. Kovulan mühendislerin "yine de ürün çıkarabildiğini" gösterme iddiası taşıyor.
- Hukuken temkinli. Sızdırılmış kod, decompile ya da eski işverenin gizli bilgisi yasak. Her depoda bir
CLEAN_ROOM.mdvar.
Bunlar kıymetli. Daha önce yazılım mühendisliğinin geleceği üzerine yazarken söylediğimiz şeyin küçük bir kanıtı da burada duruyor. Üretici güçler artık kar amaçlı şirket örgütlenmesine eskisi kadar muhtaç değil. Az sayıda insan, büyük bir ürünün çekirdeğini yeniden kurabiliyor.
Ama bir girişimin değeri vaadiyle değil, mülkiyet ve yönetim ilişkisiyle ölçülür. Biz de oraya bakalım.
Üç Soru, Üç Yanıt
Kimin elinde?
Bilmiyoruz. Sitede tek bir isim yok. "Est. October 2026" ve bir lisans dosyası dışında kurumsal iz yok. Tüzük, üyelik, seçilmiş temsilci, karar defteri de yok. GitHub organizasyonunun herkese açık bir üyesi bile görünmüyor.
Anonimlik tek başına suç değil. Baskı altındaki ülkelerde biz de anonim yazmanın değerini biliriz. Ama ortada bir hareket iddiası varsa, hareketin kime hesap verdiği sorusu da vardır. Hesap verilecek bir kolektif yoksa, ortada hareket değil, bir ya da birkaç kişinin projesi vardır. O projenin geleceği de o kişilerin iyi niyetine, işsizlik süresine ve yeni iş bulup bulmamasına bağlıdır.
Kimin denetiminde?
Kodu kimin birleştireceğine, yol haritasına, bağışın nereye harcanacağına kimin karar verdiği yazmıyor. Bağışlar ortak bir fona ya da kooperatife değil, kişisel bir bağış sayfasına gidiyor. Yani denetim, katkı verenlerde değil, depoya yazma yetkisi olanlarda.
Açık kaynak dünyasında buna "iyiliksever diktatör" modeli denir ve uzun süre normal sayıldı. Biz normal saymıyoruz. Çünkü katkı ortak, karar tekil olduğunda, ortak emek sonunda tekil bir kararla başka bir yere taşınabilir.
Kimin yararına?
Burada lisans devreye giriyor. Ayrı bir başlığı hak ediyor.
Lisans Bir Teknik Ayrıntı Değil, Bir Mülkiyet Sözleşmesidir
Genç yoldaşlar, lisanslar sıkıcı görünür. Ama bir yazılımın kime ait olduğu, kodda değil lisansta yazar.
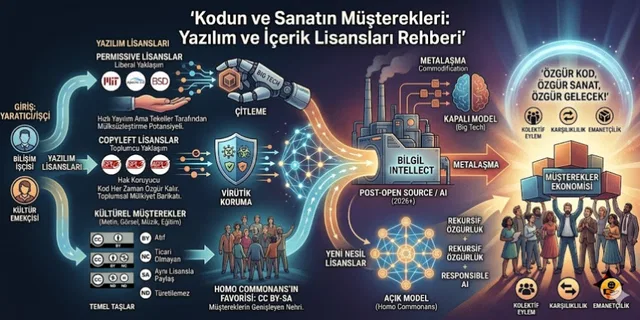
OccupySaaS Apache-2.0 seçmiş. Bu, "izin verici" (permissive) bir lisanstır. Kabaca şunu söyler: "Kodu al, değiştir, kapat, sat. Yeter ki başta adımızı an." Kodu alıp kapalı bir ürüne dönüştürmenize ya da bulutta kiralık hizmet olarak satmanıza hiçbir engel koymaz.
Karşısında "copyleft" lisanslar durur. GPL ve özellikle AGPL şunu söyler: "Kodu al, değiştir, sat. Ama değiştirdiğin kodu da aynı özgürlükle paylaşmak zorundasın. Ağ üzerinden hizmet olarak sunsan bile." Copyleft, Richard Stallman'ın 1980'lerde telif hukukunu tersine çevirerek icat ettiği bir çit karşıtı çittir. Müştereği, müştereği çitlemek isteyene karşı korur.
Şimdi OccupySaaS'ın kendi hedefine bakalım. Kovulan mühendisler Auth0'ın yerine geçecek bir kimlik sunucusu yazıyor. Apache-2.0 ile yayımlanan bu kodu yarın şunlar yapabilir:
- Bir bulut devi, "yönetilen ZeroAuthy" diye pazarlayıp koltuk başı fiyatlandırabilir.
- Bir girişim, kodu çatallayıp kapalı bir "kurumsal sürüm" çıkarabilir.
- Okta'nın kendisi bile, isterse, bunu kendi ürününe katabilir.
Yani "devlere karşı" yazılan kod, hukuken devlere yazılmış bir hediyedir. Başlıktaki soru buradan geliyor: işgal mi, hediye mi? İşgal, el konulanı geri almaktır. Apache-2.0 ile yayımlanan emek ise kim almak isterse onun olur. Almaya en hazır olan da sermayedir.
Açık kaynak lisansının izin verici olması, emeğin izinsiz alınmasını meşrulaştırır.
Bir şeyi daha ekleyelim. Kodun büyük bölümü yapay zeka ajanlarına yazdırılıyor. Birçok hukuk düzeninde (ABD Telif Ofisi'nin 2025 raporu da bu yönde) insan katkısı olmadan üretilmiş çıktının telif koruması belirsiz ya da yok. Telifi belirsiz bir eserin üzerine kurulan lisansın gücü de belirsizdir. Copyleft'in kendisi telife dayanır. Bu, müştereği hukuken korumayı daha da zorlaştıran yeni bir sorun. Üzerinde düşünülmeden "AI ile hızlı yazıyoruz" demek, mülkiyet sorusunu ertelemek demek.
Açıklık Müşterek Değildir
Cengizhan Kaptan'ın yazısını okurken koyduğumuz başlığı burada tekrarlayalım: Ortak ürün, ortak mülk olmadan ortak olmaz.
Açık kaynak ile müşterek çoğu zaman aynı şey sanılır. Değildir.
| Yalnızca açık olan | Müşterek olan |
|---|---|
| Kod herkesin görebileceği yerde durur | Kod, onu kullanan ve geliştiren topluluğun ortak malıdır |
| Lisans almaya izin verir, geri vermeyi şart koşmaz | Lisans geri vermeyi şart koşar (copyleft) |
| Karar, depoya yazma yetkisi olanda | Karar, tanımlı kurallarla katkıcılarda ve kullanıcılarda |
| Para, kişisel bağışa ya da yatırımcıya gider | Para, şeffaf ortak fona ya da kooperatife gider |
| Sürdürülebilirlik gönüllünün enerjisine bağlı | Sürdürülebilirlik örgütün yeniden üretim kapasitesine bağlı |
| Başarı yıldız sayısıyla ölçülür | Başarı, kimin hayatının değiştiğiyle ölçülür |
| Bir şirket satın alınca biter | Satın alınamaz, çünkü satacak tek bir sahip yoktur |
| Örgütle bağı yoktur, "apolitik" olduğunu söyler | Bir örgütün ya da sınıf hareketinin parçasıdır |
Elinor Ostrom, 2009'da Nobel aldığı çalışmasında, müştereklerin "trajedi"ye mahkum olmadığını gösterdi. Ama bir koşulla: Sınırları belli bir topluluk, kendi koyduğu kurallarla, kendi denetim mekanizmalarıyla müştereği yönettiğinde. Kural yoksa, denetim yoksa, topluluk yoksa ortada müşterek yoktur. Sahibi henüz gelmemiş bir arsa vardır.
Marx'ın ilkel birikim bölümünde anlattığı çitleme hareketi de tam buydu. İngiliz köylüsünün ortak meraları, "kimsenin olmayan" topraklar sayılıp çitlendi. Kimsenin olmayan şey, sonunda en güçlü olanın olur. Bugün yazılım dünyasında olan da bunun dijital sürümü. Daha önce distilasyon tartışmasında ve Hugging Face vakasında bunu ayrıntılı tartışmıştık: Herkesin emeği "açık" diye alınıyor, tekelin çıktısı "mülk" diye korunuyor.
Bu Tür Girişimler Nasıl Söner? Yakın Tarihten Beş Ders
Örgütsüz açıklığın kaderi soyut bir öngörü değil. Son on yılın açık kaynak tarihi bunun örnekleriyle dolu.
Birinci ders: Yorgunluk ve tek bakımcı
2014'te Heartbleed açığı ortaya çıktığında, internetin yarısını şifreleyen OpenSSL'in yılda birkaç bin dolar bağışla, bir avuç gönüllüyle ayakta durduğu anlaşıldı. 2024'te xz-utils arka kapısı (CVE-2024-3094) ise daha çarpıcıydı. Tükenmiş tek bir bakımcı, yıllarca "yardım eden" sahte bir kimliğe güvendi ve az kalsın dünyanın sunucularının büyük kısmı ele geçiriliyordu. Nadia Eghbal'ın 2016'daki Roads and Bridges raporu bunu yıllar önce anlatmıştı: Dijital altyapı, ücretsiz ve görünmez emek üzerinde duruyor.
Kovulmuş mühendislerin girişimi için bunun anlamı açık. Bugün öfke ve boş zaman var. Altı ay sonra yeni iş, kira, aile olacak. Örgüt yoksa proje, bakımcısının iş bulduğu gün durur.
İkinci ders: Bulut devinin hasadı
Elasticsearch yıllarca Apache-2.0 ile geliştirildi. Amazon kodu alıp "Amazon Elasticsearch Service" adıyla kiraladı. 2021'de Elastic lisansı kapattı, 2024'te AGPL'ye döndü. Redis de benzer bir yolu izledi. 2024'te lisansı kısıtlayınca topluluk Valkey adıyla çatalladı, 2025'te Redis yeniden AGPL'ye geçti. MongoDB 2018'de SSPL'ye geçerek aynı derdi anlattı.
Ders şu: İzin verici lisansla yazılan altyapı kodunun en büyük kullanıcısı, kendisini geliştiren topluluk değil, onu hizmet olarak satan bulut tekelidir. Bu şirketler bunu yıllar sonra acı biçimde öğrendi. OccupySaaS ise aynı lisansla başlıyor.
Üçüncü ders: Açıklık bir pazarlama evresi olabilir
HashiCorp, Terraform'u yıllarca açık geliştirdi, binlerce dış katkı topladı. 2023'te lisansı ticari kısıtlı BSL'ye çevirdi. Topluluk, Linux Vakfı çatısında OpenTofu'yu çatalladı. HashiCorp ise kısa süre sonra IBM'e satıldı.
Burada "kötü adam" aramıyoruz. Bu, sermayenin olağan işleyişi. Ortak emekle büyüyen bir kod tabanının mülkiyeti tek bir tüzel kişide toplanıyorsa, o mülk bir gün değerlenmek ister. Topluluğun katkısı, şirket değerlemesinin bilançoda görünmeyen kalemine dönüşür. Anonim bir girişimde mülkiyetin kimde olduğunu bilmiyorsak, bu yolun açık olup olmadığını da bilemeyiz.
Dördüncü ders: Yapısızlığın tiranlığı
Occupy Wall Street, 2011'de dünyayı sardı ve iki ayda dağıtıldı. Sebebi yalnızca polis değildi. "Lidersiz", "yapısız", "talepsiz" olmakla övünen hareket, kalıcı bir örgüt kuramadı. Jo Freeman'ın 1970'te kadın hareketi için yazdığı Yapısızlığın Tiranlığı (The Tyranny of Structurelessness) yazısı bunu çok önceden söylemişti: Resmi yapı olmayan yerde gayriresmi yapı kurulur. Gayriresmi yapı da kimseye hesap vermez.
OccupySaaS adını tam da bu hareketten alıyor. Ne yazık ki zaafını da.
Beşinci ders: Klonlar mezarlığı
Her "devlere alternatif" girişim söner diyemeyiz. Ama Twitter'ın, Slack'in, Google Docs'un sayısız "açık klonu" yıldız topladıktan sonra unutuldu. Ayakta kalanların ortak noktası teknik üstünlük değil. Ya bir vakfa (Linux Vakfı, Apache Vakfı, CNCF) ya bir kamu kurumuna ya da sürdürülebilir bir topluluk yapısına bağlanmış olmaları. Mastodon'u ayakta tutan şey kod değil, federasyonu işleten yüzlerce sunucu yöneticisinin örgütlü emeği.
Kısacası kod kolay kopyalanır, örgüt kopyalanmaz. SaaS'ın değerinin büyük kısmı da kodda değil. Gece nöbeti tutan işletme ekibinde, güvenlik denetiminde, destek masasında, yani canlı emekte. Kodu açmak bu canlı emeği kolektifleştirmez. Kendi sunucunda barındırma, bu emeği yalnızca kullanıcının sırtına geri yükler.
BilişimSen'in Duyurusu Neden Sorunlu?
Şimdi yazının asıl meselesine gelelim. Yoldaşça, ama açık konuşalım.
Bir sendika bir şeyi duyurduğunda, bunu bir haber sitesi gibi yapmaz. Sendikanın sesi, örgütlü emeğin sesidir. Duyurduğu şeye sınıfın onayını verir. Bu yüzden BilişimSen duyurusunun da bir ölçütü olmalı.
OccupySaaS duyurusunda sorunlu bulduğumuz noktalar şunlar:
- Örgütsüzlüğü örgüt diliyle sunmak. Arkasında tüzük, üyelik ve karar mekanizması olmayan bir girişimi "hareket" diye duyurmak, emekçiye "örgüt kurmadan da direnebilirsin" mesajı verir. Oysa BilişimSen'in varlık nedeni bunun tersidir.
- Sermayeye açık lisansı sorgulamamak. BilişimSen, lisans meselesinin ne anlama geldiğini herkesten iyi bilmeli. Emeğin karşılıksız el konulmasına açık bir lisansı yorumsuz duyurmak, bu bilginin üyelerle paylaşılmaması demektir.
- Bireysel çıkışı kolektif çözüm gibi göstermek. "Kovuldun mu? Kod yaz, devleri yen" anlatısı, işten çıkarmaya karşı toplu sözleşme, kıdem tazminatı, iş güvencesi ve işyeri örgütlenmesi mücadelesini görünmez kılar. Bilişim emekçisinin sorunu kodu yazamamak değil, yazdığı kodun sahibi olamamak.
- Şeffaflık sormadan güven vermek. Bağışların kişisel bir hesaba gittiği, yöneticilerinin bilinmediği bir girişime BilişimSen logosuyla görünürlük kazandırmak, ileride doğabilecek her sorunun faturasını da BilişimSen'e yazar.
- Kendi gündemini başkasının vitrinine bırakmak. Yurt dışı kaynaklı, yabancı SaaS ürünlerine yönelik bir girişimi duyurmak, Türkiye'deki bilişim emekçisinin somut sorunlarıyla (fazla mesai, uzaktan çalışmada gözetim, beyaz yakalının sefaleti, işkolu engeli) bağ kurulmadığında boş bir heves olarak kalır.
Bunları, BilişimSen'in niyetinin kötü olduğunu düşünerek yazmıyoruz. Tersine. Bilişim emekçileri arasında böyle bir girişime ilgi duyulmasını da, BilişimSen'in bu ilgiyi görmesini de olumlu buluyoruz. Ama ilgiyi örgüte bağlamak BilişimSen'in işidir. Duyuruyu bir soru listesi ile yapmak çok daha güçlü olurdu: "Bu girişim neden AGPL değil? Kim yönetiyor? Bağışlar kime gidiyor? Bizim kooperatiflerimizle nasıl bağ kurulur?"
Peki Doğrusu Ne? Temkinli Olmanın Ölçütleri
Temkinli olmak, karşı olmak demek değil. Yeni bir yazılım girişimi gördüğümüzde, özellikle de bir "hareket" iddiası taşıyorsa, şu soruları sorabiliriz:
| Soru | Neden önemli? |
|---|---|
| Lisans copyleft mi (GPL/AGPL)? | Emeğin sermayece kapatılmasını hukuken engeller |
| Kod bir vakfa, kooperatife ya da derneğe mi ait? | Tek kişinin satamayacağı, değiştiremeyeceği bir mülkiyet sağlar |
| Katkı verenlerden telif devri (CLA) isteniyor mu? | Telif devri, ileride lisansın tek taraflı değiştirilmesinin kapısıdır |
| Karar alma kuralları yazılı mı? | Gayriresmi iktidarın önüne geçer |
| Para nereye gidiyor, kim denetliyor? | Bağış ekonomisini kişisel gelirden ayırır |
| İşletme ve bakım emeği nasıl ücretlendirilecek? | Gönüllü yorgunluğunu ve ücretsiz emeği önler |
| Bir örgütle ya da emek hareketiyle bağ var mı? | Projenin ömrünü kurucusunun işsizlik süresinden bağımsız kılar |
| Kullanıcıya karar hakkı veriliyor mu? | Müşteri ilişkisini topluluk ilişkisine çevirir |
Bu sorulara olumlu yanıt veren bir girişim gerçekten bir yazılım müştereği adayıdır. Vermeyen bir girişim ise iyi niyetli olabilir, yararlı kod da üretebilir, ama bir hareket değildir. Onu hareket diye selamlamak da yanlıştır.
Müşterekler Neden Bu Kadar Önemli?
Sevgili genç yoldaşlar, bütün bu tartışmanın altında tek bir büyük soru yatıyor: Dijital çağda ortak servet kimin olacak?
Bugün yapay zeka modelleri, milyonlarca insanın yazdığı kodla, yazıyla, sanatla eğitiliyor. Biz buna genel zekanın gaspı diyoruz. Ortak emekle üretilen bilgi, birkaç şirketin mülküne dönüşüyor. Bu gaspa karşı tek kalıcı savunma, bilginin müşterek olarak örgütlenmesi.
Müşterek üç şeyi birlikte gerektirir:
- Ortak mülkiyet: Kodun, verinin, modelin tek bir kişiye ya da şirkete ait olmaması. Copyleft lisans ve kolektif tüzel kişilik.
- Ortak yönetim: Kuralların, onları uygulayan topluluk tarafından yazılması ve değiştirilmesi. Ostrom'un "tasarım ilkeleri".
- Ortak yeniden üretim: Bakım, işletme ve destek emeğinin görünür kılınması ve karşılığının ödenmesi. Yazılım kooperatifleri ve kamusal finansman.
Bunlardan biri eksikse müşterek yıkılır. Açık ama sahipsiz kod çitlenir. Sahipli ama yönetimsiz kod bir gün satılır. Yönetilen ama yeniden üretilemeyen kod da yorgunlukla söner.
Örnekler var. Arjantin'deki FACTTIC federasyonu, onlarca yazılım kooperatifini bir araya getiriyor. Brezilya'da topraksız işçiler hareketi MST'nin teknoloji birimi var. Türkiye'de Albatros Bilişim Kooperatifi var. Debian, yıllardır kendi anayasası ve seçimli proje lideriyle çalışıyor. Bunların hiçbiri "devleri yeneceğiz" diye bağırmıyor. Hepsi sessizce şunu yapıyor: emeği örgütlüyor, mülkü ortaklaştırıyor, kararı paylaşıyor.
Örgütlenme 2.0 yazısında dediğimiz gibi, ağ kendiliğinden örgüt olmaz. GitHub'da toplanan yıldızlar da kendiliğinden dayanışma olmaz.
Somut Görevler
BilişimSen için:
- Bu tür girişimleri duyururken bir ölçüt listesi kullanmak (lisans, yönetişim, şeffaflık, örgütle bağ). Yukarıdaki tablo bir başlangıç olabilir.
- Üyeleri için kısa bir "Lisans ve Emek" eğitimi düzenlemek. İzin verici lisans, copyleft, CLA ve telif devri meselelerinin sınıfsal anlamını anlatmak.
- İşten çıkarılan üyelerin öfkesini kooperatif kurma desteğine dönüştürmek. Hukuki danışmanlık, ortak barındırma, ortak fatura kesme altyapısı.
- Kamu kurumlarının yazılım alımlarında copyleft ve yerel kooperatif önceliği talebini gündeme taşımak.
Bilişim emekçisi için:
- Katkı vereceğin projenin lisansına, tüzüğüne ve CLA'sına bakmak. Emeğini kime armağan ettiğini bilmek.
- Kendi projelerinde varsayılan olarak AGPL ya da GPL kullanmak.
- Yıldız vermekle yetinmeyip bir örgüte üye olmak: sendika, oda, dernek ya da kooperatif.
- Kod yazmanın ötesinde, işyerinde örgütlenmeyi öncelemek. Kovulduktan sonra direnmek yerine, kovulmadan önce örgütlenmek.
Bizim için (Bilgi Müşterekleri):
- P7 kamusal yazılım müşterekleri çalışmasında, "doğrudan uyumlu açık alternatif" fikrini copyleft + kooperatif modeliyle yeniden ele almak.
- Odak 2026'daki "Halkın Verisinden Halkın Modeline" konuşmasında bu tartışmayı bir vaka olarak işlemek.
Sevgili Yoldaşlar,
OccupySaaS'ın sloganı güzel: "Bizi kovdular, onların SaaS'ını yeniden yazıyoruz." Biz bu cümleyi biraz düzeltmek istiyoruz:
Bizi kovdular. Biz de örgütlendik. Yazdığımız kod artık kimsenin değil, hepimizin.
Aradaki fark bir iki kelime gibi görünüyor. Ama Occupy Wall Street ile kalıcı bir sınıf örgütü arasındaki fark tam olarak bu kelimelerde. Öfke bir başlangıçtır. Kod bir araçtır. Kalıcı olan ise örgüttür.
Makine yeni, zincir eski. Zinciri kıracak olan da yeni bir kod deposu değil, eski ama hiç eskimeyen bir şey: örgütlü emek.
Kaynaklar
- BilişimSen'in OccupySaaS duyurusu: x.com/bilisimsenorg/status/2117656089042776459
- OccupySaaS resmi sitesi: occupysaas.com
- OccupySaaS GitHub organizasyonu: github.com/occupysaas
- Apache Lisansı 2.0: apache.org/licenses/LICENSE-2.0
- GNU Affero Genel Kamu Lisansı (AGPL v3): gnu.org/licenses/agpl-3.0.html
- xz-utils arka kapısı, CVE-2024-3094: nvd.nist.gov/vuln/detail/CVE-2024-3094
- Valkey projesi (Redis çatalı): valkey.io
- OpenTofu projesi (Terraform çatalı): opentofu.org
- ABD Telif Ofisi, Telif ve Yapay Zeka raporları: copyright.gov/ai
- Jo Freeman, The Tyranny of Structurelessness (1970): jofreeman.com/joreen/tyranny.htm
- Nadia Eghbal, Roads and Bridges: The Unseen Labor Behind Our Digital Infrastructure, Ford Vakfı, 2016
- Elinor Ostrom, Governing the Commons, Cambridge University Press, 1990
- Karl Marx, Kapital, Cilt I, Bölüm 24–27 (İlkel Birikim)
Bilgi Müşterekleri'nden ilgili yazılar:
- Ortak Ürün, Ortak Mülk Olmadan Ortak Olmaz
- Kodun Yüzde Kırkı, Kadronun Dörtte Biri
- Döngüdeki İnsan
- Beyaz Yakalının Sefaleti
- Hugging Face Vakası
- Distilasyon Hırsızlık mıdır?
- Örgütlenme 2.0
- Açık Erişim Haftası 2026
- Genel Zekanın Gaspı
- Bilişim Emekçisinin El Kılavuzu
Bu yazı Bilgi Müşterekleri'nin canlı belgelerindendir; CC BY-SA 4.0 lisansıyla paylaşılır. Paylaşın, çoğaltın, geliştirin. Yeter ki aynı özgürlükle paylaşın.