Saldırı Yoktu, Tekel Vardı
Microsoft 365 Kesintisi, "Küresel Siber Kriz" Başlığı ve Bulutun Sınıfsal Anatomisi
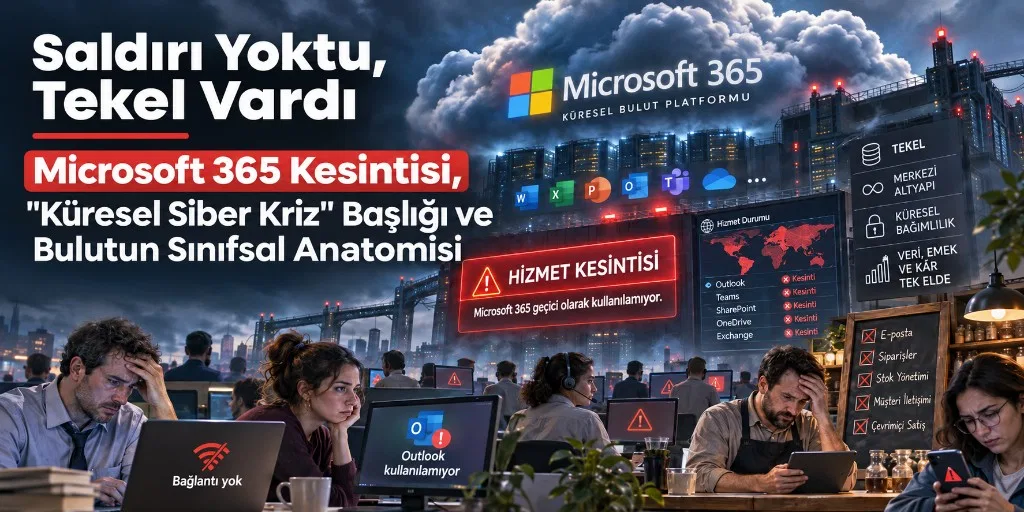
Dün akşam Türkiye saatiyle 19.17'de dünyanın dört bir yanında milyonlarca insan aynı anda aynı şeyi yaşadı: e-posta kutusu açılmadı, Teams toplantısı kurulamadı, takvim boş göründü. Birkaç saat içinde ekranlara aynı başlık düştü: "KÜRESEL SİBER KRİZ: Microsoft 365 arızaları 74 ülkede bildirildi, kesinti bildirimleri aynı anda AWS'yi ve diğer dev platformları da vurdu."
Başlığın bir kısmı doğru, bir kısmı yanlış, en önemli kısmı ise hiç yazılmamış. Bu yazıda önce ne olduğunu kısaca özetleyeceğiz, sonra ayrıntıya ineceğiz: Ne oldu, ne olmadı, "siber kriz" dili neyi örtüyor ve bu kesinti bize dijital altyapının kimin elinde olduğuna dair ne anlatıyor?
Önce Özet
- Olan şu: 12 Kasım Perşembe, 16.17 UTC'de (19.17 TSİ) Microsoft'un e-posta altyapısı Exchange Online çöktü. Ona bağlı Outlook, Teams takvimi, SharePoint, Copilot, Defender ve onlarca hizmet zincirleme durdu. Downdetector'a göre bildirimler yaklaşık bir saatte 74 ülke ve bölgeye yayıldı; yalnızca Outlook için zirvede 140 bine yakın bildirim geldi. Yazının yazıldığı 13 Kasım sabahı hizmetler henüz tam olarak geri gelmemişti; kesinti 12 saati aşmıştı.
- Olmayan şu: Bu bir siber saldırı değildi. Microsoft yöneticisi Charles Lamanna saldırıyı açıkça dışladı; şirket "trafikte artış yok, bir grup sunucu beklenmedik biçimde devre dışı kaldı" dedi. AWS'nin "aynı anda vurulduğu" iddiası da büyük ölçüde yanılsama: AWS için gelen bildirimler (yaklaşık 1.350), Outlook'un (100 binin üzeri) yanında çok küçük kalıyor; AWS'nin kendi panosu yalnızca Tokyo'da yerel bir sorun gösterdi.
- Yazılmayan şu: Asıl kriz "siber" değil, yapısal. Bir şirketin tek bir bileşenindeki arıza; Japonya hükümetini kağıda, Yeni Zelanda'nın vize işlemlerini durdurmaya, Hong Kong'daki yatırım bankacılarını WhatsApp'a, Toronto'daki bir hastaneyi "Kod Gri" alarmına itti. Bu, toplumun genel iletişim altyapısının bir avuç özel tekele devredilmesinin doğal sonucudur.
- Bedeli kim ödüyor: Microsoft'un sözleşmesi aylık %99,9 erişilebilirlik vaat ediyor. Kesintinin karşılığı, yalnızca etkilenen hizmetin lisans payının %25–50'si kadar bir "kredi"; o da otomatik değil, 31 Aralık'a kadar başvurana, gelecek faturadan düşülerek. Kaybolan iş günü, fazla mesai, gecikmiş vize, ertelenmiş ameliyat randevusu hesabın dışında.
- Tavrımız: "Siber saldırı" korkusu güvenlik devletinin ve güvenlik sektörünün işine yarar; asıl sorunu, yani altyapının mülkiyetini görünmez kılar. Yanıt daha fazla güvenlik duvarı değil; kamusal, denetlenebilir, çoğulcu ve müşterek bir dijital altyapıdır.
Şimdi ayrıntıya geçelim.
Ne Oldu? Saat Saat Bir Çöküş
Kesintinin seyrini Microsoft'un yönetici panelinde yayımladığı olay kayıtlarından (EX1550543 ve MO1550821) ve bunları izleyen teknik basından izleyebiliyoruz. Saatleri Türkiye saatiyle veriyoruz:
| Saat (TSİ) | Olay |
|---|---|
| 12 Kasım, 19.17 | Exchange Online kesintisi başlıyor, kullanıcılar posta kutularını açamıyor |
| 20.25 civarı | Downdetector'da bildirimler 74 ülke ve bölgeye yayılmış durumda |
| 21.00 civarı | Outlook bildirimleri zirvede: yaklaşık 140 bin |
| 21.26 | Bağımlı hizmetler için ikinci olay kaydı (MO1550821) açılıyor |
| 22.06 civarı | Microsoft tüm dağıtımları ve yapılandırma değişikliklerini durduruyor |
| 13 Kasım, 00.08 civarı | Farklı bir "sağlık denetimi" yöntemiyle bazı sunucular geri getiriliyor |
| 03.00 | Geri gelen sunucular trafik alınca yeniden yanıt vermez hale geliyor |
| 06.07 | Microsoft "değişiklik beklendiği gibi çalışmıyor" diyor |
| 07.22 | Bazı bölgelerde kısmi düzelme, ama "kalıcı değil" |
Kaynak: LazyAdmin olay derlemesi, Security Affairs, Downdetector'ın X paylaşımı.
Microsoft'un açıklamaları kendi içinde de değişti. Önce "birden çok bölgede yüksek yük" denildi. Sonra "yük trafik artışından değil, bazı sunucuların beklenmedik biçimde devre dışı kalmasından kaynaklanıyor" denildi. Ardından sunucularda güvenli bağlantı kuran bir sürecin aşırı yüklendiği ve sunucuların istek işleyemez hale geldiği açıklandı. Gece boyunca yakın tarihli bir ağ yapılandırma değişikliğinin geri alınmasına başlandı; ama şirket daha sonra kesintinin başlangıcıyla örtüşen bir değişiklik bulamadığını söyledi. Yani kök neden henüz bilinmiyor. Kesin yanıt, Microsoft'un yayımlayacağı olay sonrası raporda olacak.
Bu belirsizliği not ediyoruz, çünkü dürüstlük bunu gerektiriyor: Elimizdeki her bilgi, arızayı yaşayan şirketin kendi anlatısı. Bağımsız bir denetim yok. Bu da başlı başına sınıfsal bir olgu; aşağıda döneceğiz.
Kim Etkilendi? Bir Şirketin Arızası, Bir Gezegenin Felci
Etkinin listesi, dijital tekelin toplumsal dokuya ne kadar derin işlediğini gösteriyor (Streamline Feed derlemesi, Wire):
- Devletler: Japonya Dijital Bakanı acil durum kısa mesaj yedeğine geçilmesini emretti, memurlar belgeleri kağıda bastı. Yeni Zelanda Dışişleri Bakanlığı büyükelçiliklerin e-posta alamayacağını duyurdu, Yeni Zelanda Göç İdaresi vize işlemlerini durdurdu. Filipinler Yüksek Mahkemesi e-posta aksaması bildirdi. Singapur'da hükümet sistemleri, Avustralya'da istihbarat ve federal polis e-postası, ABD Temsilciler Meclisi etkilendi. Birleşik Krallık'ta Güney Galler Polisi gibi birimler acil olmayan çağrılar için vatandaşları telefona yönlendirdi.
- Finans: Hong Kong'da Morgan Stanley ve Goldman Sachs bankacıları e-postaya ve Teams'e erişemedi. Singapur'da CMC Markets işlemcileri telefona ve WhatsApp'a geçti. Halka açık bir şirket (Workhorse Group) çeyrek bilanço toplantısını erteledi.
- Sağlık ve ulaşım: Toronto'daki Unity Health "Kod Gri" e-posta kesintisi alarmı verdi. Air India ve IndiGo müşteri hizmetleri e-postalarını başka kanallara yönlendirdi.
- Güvenlik: Defender'ın Safe Links özelliği bağlantıları doğrulayamaz hale geldi. Yani "güvenlik" hizmeti, en çok gerektiği anda devre dışıydı.
- Yapay zeka: Copilot kullanıcıların posta kutusuna ulaşamadı; OpenAI ve Anthropic de Microsoft 365 bağlayıcılarında sorun bildirdi. "Ajanlar işimizi yapacak" denilen dünyada, ajanların eli ayağı da aynı tekele bağlı.
Türkiye'de de pandemiden bu yana pek çok üniversite, okul, kamu kurumu ve özel şirket iletişimini Microsoft 365 ve Teams üzerine kurdu. Dün akşamki çöküş, bizde de akşam mesaisindeki beyaz yakalıyı, uzaktan çalışan yazılımcıyı, ödev teslim eden öğrenciyi doğrudan vurdu.
"Küresel Siber Kriz" Başlığını Neden Reddediyoruz?
Başlığın iki iddiası var: bunun bir "siber kriz" olduğu ve AWS ile "diğer dev platformların" da aynı anda vurulduğu. İkisi de yanıltıcı.
Siber saldırı yoktu. Microsoft'un aktardığı tablo bir saldırı tablosu değil. Hizmet engelleme saldırısı fazladan trafik olarak görünür; burada trafik artmamış, kapasite kaybolmuştur. Şirket kötü niyetli bir etkinlik izine rastlamadığını söylüyor (Ransom News analizi). Kök neden açıklanana kadar ihtiyatlı olmak gerekir. Ama eldeki veriler bir "siber savaş" senaryosunu desteklemiyor.
AWS çökmedi, insanlar başka yerlerden şikayet etti. Downdetector bir kullanıcı bildirim sitesidir; teknik ölçüm değil, insan şikayeti sayar. Outlook açılmayınca insanlar Gmail'i, AWS'yi, Slack'i de "çalışıyor mu" diye bildirir. Nitekim AWS için yaklaşık 1.350, Gmail için yaklaşık 1.000 bildirim geldi; Outlook için 100 binden fazla. AWS'nin sağlık panosu yalnızca Tokyo'da yerel bir sorun gösterdi, Google'ın bulut panosu sorun bildirmedi. İlk saatlerde Macworld gibi yayınlar Slack, Reddit, Cloudflare gibi hizmetlerde de sorun görüldüğünü yazdı; ama bunların ortak bir nedene bağlandığına dair doğrulanmış bir bilgi yok.
Peki bu neden önemli? Çünkü dil, siyaset üretir. "Siber kriz" denildiğinde akla bir dış düşman, bir saldırgan, bir savaş gelir. Bu çerçevenin üç işlevi var:
- Sorumluyu dışarıya taşır. Kabahat bir hayalet saldırgana yüklenince, altyapıyı tek elde toplayan ve kesinti yaşayan şirket "mağdur" konumuna geçer.
- Güvenlik pazarını büyütür. Her "siber kriz" haberi, daha fazla güvenlik ürünü, daha fazla gözetim, daha fazla bütçe demektir. Bunun en çok kime yaradığını Panoptikonun Kapıcısı yazımızda tartışmıştık.
- Güvenlik devletine gerekçe sunar. Türkiye'de olduğu gibi, "siber tehdit" söylemi sıklıkla internet kısıtlamalarına, erişim engellerine ve yeni yasal yetkilere zemin hazırlar.
Oysa ortada saldırgan yok. Ortada, toplumun iletişim damarlarını kendi kazanç hesabına göre işleten bir tekel ve o tekelin iç arızası var. Kriz siber değil, mülkiyet krizi.
Bulut Diye Bir Şey Yok, Başkasının Bilgisayarı Var
Bilişim emekçileri arasında eski bir şaka vardır: "Bulut diye bir şey yok, sadece başkasının bilgisayarı var." Bu şaka, Marx'ın meta fetişizmi dediği şeyin dijital hali üzerine yapılabilecek en kısa çözümlemedir.
"Bulut" metaforu altyapıyı buharlaştırır. Hafif, her yerde, kimsenin olmayan bir şey gibi gösterir. Oysa bulut; belirli ülkelerde, belirli şirketlere ait, belirli enerji şebekelerine bağlı, belirli işçilerin gece vardiyasında ayakta tuttuğu beton binalar, soğutma sistemleri ve sunucu raflarıdır. Dün gece "sunucuları yeniden başlatan", "sağlık denetimi yöntemini değiştiren", "sanal makineleri ölçeklendiren" Microsoft değil, isimlerini hiç bilmeyeceğimiz mühendislerdi. Kesinti, bulutun aslında ne olduğunu bir anlığına görünür kıldı.
Üç büyük bulut şirketinin (Amazon, Microsoft, Google) küresel bulut altyapı pazarının üçte ikisine yakınını elinde tuttuğu biliniyor. Kurumsal e-posta ve ofis yazılımında ise Microsoft'un 430 milyonu aşan kullanıcı tabanı fiilen bir standart haline geldi. Bu tabloyu, Kodun Yüzde Kırkı, Kadronun Dörtte Biri yazımızda Microsoft'un iç emek süreçleri üzerinden, E-posta Kimin? yazımızda ise iletişimin mülkiyeti üzerinden tartışmıştık. Dün akşam yaşanan, o tartışmaların sahadaki kanıtıdır.
Genel Üretim Koşulları Özel Mülk Olunca
Marx, Grundrisse'de yollar, kanallar, iletişim araçları gibi tek tek hiçbir kapitalistin ürünü olmayan ama hepsinin ihtiyaç duyduğu altyapıları "genel üretim koşulları" olarak adlandırır. Bu koşullar toplumsaldır: toplumun tamamı onları kullanır, toplumun tamamı onlara bağımlıdır. 19. yüzyılda demiryolu, 20. yüzyılda telefon şebekesi böyle bir koşuldu. 21. yüzyılda bulut ve iletişim yazılımları bu yere oturdu.
Burada temel bir çelişki var:
- Kullanım toplumsal: Bir hükümet, bir hastane, bir okul, bir sendika, bir yatırım bankası aynı altyapıyı kullanıyor.
- Mülkiyet özel: Altyapının nasıl kurulacağına, nerede duracağına, ne zaman güncelleneceğine, arızada kime öncelik verileceğine tek bir şirketin yönetim kurulu karar veriyor.
- Risk toplumsal, kazanç özel: Arızanın bedeli herkese yayılıyor; abonelik gelirleri ise tek bir bilançoda toplanıyor.
Bu çelişki "daha iyi mühendislik" ile çözülmez. Microsoft'un mühendisleri büyük olasılıkla dünyanın en yetkinleri arasında. Sorun yetkinlik değil; tek nokta arızasını üretim ilişkisinin kendisinin üretmesi. Rekabet yasası şirketleri ölçek için yoğunlaşmaya, maliyet için ortak bileşenlere, hız için sürekli değişikliğe iter. Microsoft'un 2026'daki ikinci büyük "kapasite kaybı" olayı bu (ilki ocak ayında Kuzey Amerika'da yaşandı, The Register). Son iki yılda CrowdStrike güncellemesinin dünyayı durdurduğu Temmuz 2024'ü, AWS'nin ABD-Doğu bölgesinin çöktüğü ve Azure Front Door'un aksadığı Ekim 2025'i de yaşadık. Bunlar istisna değil; örüntü.
Bir Kesintinin Sınıfsal Muhasebesi
Kesintinin bedelini kimin ödediğine bakalım. İki tarafı yan yana koyduğumuzda tablo netleşiyor:
| Tekelin Hanesi | Emekçinin ve Toplumun Hanesi |
|---|---|
| Aylık %99,9 erişilebilirlik vaadi (ayda yaklaşık 43 dakika kesinti hakkı) | 12 saati aşan kesinti, kaybolan iş günü |
| Kesinti karşılığı yalnızca etkilenen hizmetin lisans payının %25–50'si kadar kredi | Fazla mesai, gece nöbeti, ertelenen teslimler, kesilen performans puanı |
| Kredi otomatik değil; 31 Aralık'a kadar başvurana, gelecek faturadan düşülerek | Gecikmiş vize, ertelenmiş randevu, ulaşılamayan polis ve mahkeme |
| Kök neden şirketin kendi raporunda, kendi takviminde açıklanacak | Bağımsız denetim yok, kamuya hesap verme yükümlülüğü yok |
| Abonelik gelirleri kesintisiz akmaya devam ediyor | WhatsApp'a, kişisel telefona, kağıda geçmenin yükü çalışanın sırtında |
| "Saldırı yok" açıklamasıyla itibar korunuyor | "Siber kriz" korkusuyla yeni güvenlik ürünleri ve bütçeleri satılıyor |
Kaynak: Microsoft hizmet düzeyi sözleşmesi kredileri için LazyAdmin.
Hesaba bakın: Şirket kendi sözleşmesini çiğnediğinde ödediği bedel, bir sonraki faturadan yapılan küçük bir indirim. Oysa o faturanın arkasında çalışan milyonlarca insanın emeği var. Teams açılmayınca toplantıyı WhatsApp'tan sürdüren, e-posta gitmeyince müşteriyi telefonla arayan, gece yarısı "sistem geldi mi" diye kontrol eden işçinin harcadığı zaman hiçbir SLA tablosunda yok. Tekelin hatası, emekçinin karşılıksız mesaisiyle telafi ediliyor.
Bir de görünmeyen işçiler var: kesintiyi gece boyunca kovalayan site güvenilirliği mühendisleri, destek hattındaki çağrı merkezi çalışanları, kurumlarda öfkeli kullanıcıya yanıt vermeye çalışan BT personeli. Kesintiyi "çözen" onlar; ama hikayeyi anlatan, açıklama yapan ve itibarı koruyan şirket.
Yapay Zeka Çağında Tek Nokta Arızası Büyüyor
Bu kesintinin bir yeni yanı var: yapay zeka katmanı. Microsoft 365 Copilot, OpenAI'nin ve Anthropic'in Microsoft bağlayıcıları dün akşam çalışmadı. Çünkü bu araçlar kendi başlarına değil, aynı posta kutularına, aynı takvimlere, aynı dosyalara erişerek iş görüyor.
Teknoloji şirketleri bize "ajanlar işinizi yapacak" diyor. Peki ajanın erişeceği her şey tek bir şirketin sunucusunda durduğunda ne olacak? Yanıt dün akşam görüldü: bağımlılık katlanıyor. Bir yanda bulut tekeli, öbür yanda model tekeli; ikisi birbirine bağlandıkça tek nokta arızasının etki alanı büyüyor. Bu ilişkiyi Balon mu, Borç mu? yazımızda sermaye tarafından, Döngüdeki İnsan yazımızda emek tarafından ele almıştık. Dün akşam "döngüdeki insan" yine devredeydi: sistem çöktüğünde işi telefonla, kağıtla, elle yürüten insan.
Türkiye İçin Ayrı Bir Soru: Verimiz Nerede, Anahtarı Kimde?
Türkiye'de kamuda bu konuya dair bir çerçeve aslında var. 2019 tarihli Bilgi ve İletişim Güvenliği Tedbirleri Genelgesi, kritik kamu verisinin yurt içinde tutulmasını ve yabancı bulut hizmetlerine sınırlı başvurulmasını öngörüyor. KVKK da yurt dışına veri aktarımını kurala bağlıyor. Ama uygulamada okullardan üniversitelere, belediyelerden özel sektöre, iletişimin önemli bir bölümü yabancı tekellerin bulutlarından akıyor.
Burada iki yanlış yoldan da uzak durmak gerekiyor:
- Milliyetçi yanıt: "Yerli ve milli bulut" söylemi, sorunu mülkiyetten bayrağa taşır. Yabancı tekelin yerine yerli tekeli ya da iktidara yakın bir şirketi koymak bağımlılığı ortadan kaldırmaz, sadece el değiştirir. Üstelik bu kez gözetim daha yakından gelir. Cüzdan Bizim, Anahtar Kimin? yazımızda bu tehlikeyi dijital kimlik üzerinden anlatmıştık.
- Liberal yanıt: "Birden fazla tedarikçi kullanın" tavsiyesi, sorunu kurumsal satın alma tercihine indirger. Bir şirketten üç şirkete geçmek, oligopolün içinde dolaşmaktır.
Bizim sorumuz başka: Bu altyapı kimin elinde, kimin denetiminde, kimin yararına? Bu üç sorunun yanıtı değişmedikçe, kesintinin hangi ülkenin bayrağıyla yaşandığının bir önemi yok.
Peki Ne Yapmalı? Kamusal, Çoğulcu, Müşterek Altyapı
Kesintiden çıkacak ders "Microsoft kötü, başka şirkete geçelim" değil. Ders, toplumun genel üretim koşullarının toplumsal denetime alınması gerektiğidir. Bunun bugünden konuşulabilecek somut katmanları var:
- Açık protokoller ve birlikte çalışabilirlik: E-posta zaten açık bir protokoldür; SMTP ve IMAP herhangi bir şirkete ait değildir. Sorun protokolde değil, protokolün üzerine kurulan kapalı ekosistemlerde. Açık standartlar zorunlu hale getirilmeli, kurumların tek bir tedarikçiye kilitlenmesi önlenmeli.
- Kamusal ve federatif hizmetler: Üniversiteler, belediyeler, meslek odaları ve sendikalar özgür yazılım tabanlı, kendi sunucularında çalışan ve birbirine federatif biçimde bağlanan iletişim hizmetleri kurabilir. Avrupa'da birçok kamu kurumu bu yönde adımlar atıyor; Türkiye'de de üniversitelerin ULAKBİM gibi kamusal ağ deneyimi var.
- Bağımsız denetim ve kamuya hesap verme: Kamusal işlev gören dijital hizmetlerin kesintileri, şirketin kendi blog yazısıyla değil; bağımsız, kamuya açık olay raporlarıyla incelenmeli. Avrupa'daki NIS2 ve DORA düzenlemeleri tedarikçi yoğunlaşması riskine işaret ediyor; ama düzenleme sermayenin kendi kendini denetlemesine bırakıldıkça sınırlı kalıyor.
- Bilişim emekçisinin örgütlenmesi: Bu altyapıyı kuran, işleten ve kesintide ayağa kaldıran biziz. Altyapının nasıl kurulacağına dair söz hakkı, onu ayakta tutan emeğin örgütlülüğünden geçer. Bilişim Emekçisinin El Kılavuzu bu nedenle yazıldı.
Bunlar bir gecede kurulmaz. Ama bir kesintinin bize hatırlattığı şey şu: Bir şirketin iç arızası bir gezegeni durdurabiliyorsa, o şirket artık özel bir şirket değil, özel mülkiyet altına alınmış toplumsal bir altyapıdır. Ve toplumsal olan, toplumsal denetime alınmalıdır. Bunu Ortak Ürün, Ortak Mülk Olmadan Ortak Olmaz yazımızda ilke olarak koymuştuk; dün akşam pratiği gördük.
Somut Görevler
Bilişim emekçileri için:
- Kesinti süresince yapılan fazla mesaiyi ve gece çalışmasını kayıt altına alın; bu emeğin karşılığını isteyin. Tekelin hatası, sizin karşılıksız mesainiz olmamalı.
- Çalıştığınız kurumda "tek tedarikçi" bağımlılığını ve kesinti planını gündeme getirin. Yedek iletişim kanalının "herkesin kişisel WhatsApp'ı" olması bir plan değil, bir yük devridir.
- Özgür yazılım tabanlı alternatifler (federatif e-posta, Matrix, Nextcloud, Jitsi gibi) üzerine iş yerinizde küçük denemeler yapın, deneyimi paylaşın.
Sendikalar, meslek odaları ve demokratik örgütler için:
- Kendi iletişim altyapınızı bir tekelin bedava paketine emanet etmeyin. Üye listesi, yazışma ve arşiv kimin sunucusunda duruyor, sorun. Üye Listesi Kimin Elinde? yazımızı bu gözle yeniden okuyabilirsiniz.
- Kamusal ve federatif iletişim altyapısı talebini programınıza alın; üniversiteler, belediyeler ve odalarla ortak bir altyapı fikrini tartışmaya açın.
Herkes için:
- "Siber kriz", "dijital saldırı", "görünmez düşman" başlıklarıyla karşılaştığınızda durup sorun: Saldırgan kim? Kanıt ne? Bu korku kimin işine yarıyor?
- Bir hizmet çöktüğünde "kimin elinde, kimin denetiminde, kimin yararına" sorularını sormayı alışkanlık haline getirin.
Sevgili Genç Yoldaşlar
Dün akşam milyonlarca insan aynı anda aynı boş ekrana baktı. O boş ekran bize bir şey anlattı: Her gün kullandığımız, havadaki bir bulut kadar doğal sandığımız şeyler aslında birilerinin mülkü. O mülkün sahibi bir hata yaptığında devletler kağıda, bankacılar telefona, hastaneler alarma geçiyor. Ama mülkün sahibi değişmiyor, faturası değişmiyor, gücü değişmiyor.
Bu kesintiyi bir "siber kriz" olarak okursak, korkudan başka bir şey öğrenmeyiz. Bir mülkiyet krizi olarak okursak, nereye bakmamız gerektiğini öğreniriz. Makine yeni, zincir eski. Ama zincirin halkalarını döven de, makineyi ayakta tutan da emektir. Altyapıyı biz kuruyoruz, biz işletiyoruz, biz ayağa kaldırıyoruz. Onu birlikte ve herkes için yönetmeyi de öğreneceğiz.
Bilgi herkesindir. Altyapı da herkesin olmalıdır.
Kaynaklar
- Downdetector, 12 Kasım kesintisinin 74 ülkeye yayılması üzerine X paylaşımı
- Wire, Microsoft 365 Outage: When One Vendor Fails, Everything Fails (bir rakip şirketin yazısıdır, pazarlama yönü göz önünde tutulmalıdır)
- Security Affairs, Microsoft Cloud Outage Hits Outlook, Teams, Copilot and AI Services
- Ransom News, Microsoft 365 outage: was it a cyberattack? What we know
- LazyAdmin, Microsoft 365 Outage – Current Status and SLA Credits
- Streamline Feed, Global Microsoft 365 Outage Disrupts Governments and Trading Desks
- Macworld, Live: Microsoft 365 outage continues
- Cybernews, Microsoft 365 outage disrupts Outlook, Teams worldwide
- The Register, Microsoft 365 outage drags on for nearly 10 hours (Ocak 2026 kesintisi)
- BirGün, Microsoft'ta arıza: pek çok internet sitesi ve uygulamaya erişim sıkıntısı (önceki kesintilere dair)
- Karl Marx, Grundrisse, sermayenin dolaşımı ve genel üretim koşulları üzerine bölümler
Bilgi Müşterekleri'nden ilgili yazılar: E-posta Kimin? · Kodun Yüzde Kırkı, Kadronun Dörtte Biri · Balon mu, Borç mu? · Döngüdeki İnsan · Cüzdan Bizim, Anahtar Kimin? · Panoptikonun Kapıcısı · Ortak Ürün, Ortak Mülk Olmadan Ortak Olmaz · Bilişim Emekçisinin El Kılavuzu · Örgütlenme 2.0
Bu yazı CC BY-SA 4.0 lisansıyla yayımlanmıştır. Canlı belgedir; Microsoft'un olay sonrası raporu yayımlandığında güncellenecektir.